

Wanneer werk ineens stilvalt
Zolang systemen goed functioneren, sta je er waarschijnlijk niet bij stil hoe afhankelijk jouw organisatie ervan is. Maar zodra er iets misgaat, merk je het gelijk.
Je wilt een offerte versturen, klantgegevens opzoeken of een planning bekijken, maar je hebt geen toegang tot de informatie die je nodig hebt. Wat normaal gesproken een eenvoudige handeling is, kost ineens veel meer tijd.
Ook collega’s merken de gevolgen. Er wordt gezocht naar tijdelijke oplossingen, maar ondertussen blijven werkzaamheden liggen en klanten wachten langer op antwoord. Daardoor heeft een storing vaak niet alleen invloed op de IT-afdeling, maar op de hele organisatie.
Niet alle schade staat op de factuur
Bij een cyberincident wordt vaak eerst gekeken naar de kosten van het herstel. Denk aan externe ondersteuning, het onderzoeken van de oorzaak en het herstellen van systemen. Dat zijn kosten die zichtbaar zijn en relatief eenvoudig zijn te berekenen.
Minder zichtbaar zijn de gevolgen voor de dagelijkse werkzaamheden.
Projecten lopen vertraging op, medewerkers besteden meer tijd aan handmatige controles en klantvragen blijven langer openstaan. Op zichzelf lijken dat kleine zaken, maar samen kunnen ze behoorlijk oplopen.
Vaak merk je pas achteraf wat een incident daadwerkelijk heeft gekost. Niet omdat alles volledig stil lag, maar omdat er in de tussentijd veel tijd, productiviteit en kansen verloren zijn gegaan.

Wat gebeurt er nadat het probleem is opgelost?
Naast financiële gevolgen kan een cyberincident ook invloed hebben op het vertrouwen van je klanten en relaties.
Een klant die langer moet wachten op een reactie of hoort dat er een beveiligingsincident heeft plaatsgevonden, kan zich afvragen hoe veilig zijn gegevens eigenlijk zijn.
Het technische probleem kun je vaak oplossen. Maar het terugkrijgen van vertrouwen werkt anders. Dat bouw je op in maanden of zelfs jaren en daarom wordt deze vorm van schade regelmatig onderschat.
De oorzaak die veel organisaties onderschatten
Bij cybersecurity denken veel mensen direct aan hackers en geavanceerde aanvallen. Toch beginnen veel incidenten een stuk eenvoudiger.
Een medewerker klikt op een link in een overtuigende e-mail, een wachtwoord wordt op meerdere plekken gebruikt of een bestand wordt per ongeluk gedeeld met de verkeerde persoon. Het zijn situaties die in iedere organisatie kunnen voorkomen.
De meeste medewerkers proberen juist zorgvuldig te werken, maar iedereen maakt weleens een fout.
Cybercriminelen richten zich juist vaak op mensen, omdat één klein moment van afleiding soms al voldoende is om binnen te komen.

Bewustwording helpt risico’s verkleinen
Geen enkele organisatie kan alle risico’s uitsluiten. Wel kun je de kans op problemen verkleinen door niet alleen aandacht te besteden aan techniek, maar ook aan de bewustwording van jouw personeel.
Daarom investeren steeds meer organisaties in security awareness. Met platforms zoals Guardey leer je phishing pogingen sneller herkennen, bewuster omgaan met gevoelige informatie en verdachte situaties eerder melden.
Ben je benieuwd hoe bewust jouw medewerkers omgaan met digitale risico’s?
Wil je nu al kosteloos een stap maken in de verbetering van jouw digitale weerbaarheid?
Vraag dan een gratis proefperiode aan voor de cybersecurity awareness training.
Probeer nu 14 dagen gratis Guardey!
Laat hier je gegevens achter en probeer Guardey nu 14 dagen gratis uit. Krijg toegang tot het complete pakket zonder verplichtingen.
Zorg dat je organisatie voorbereid is en verbeter de Cybersecurity Awareness vandaag nog!
 |
Snel contact? 0165-745434 |
Vul hieronder je gegevens in.

Lees ook andere nieuwsberichten
Waarom één account soms genoeg is
Wat is de kans dat één medewerker jouw organisatie in gevaar brengt zonder het zelf te weten?…
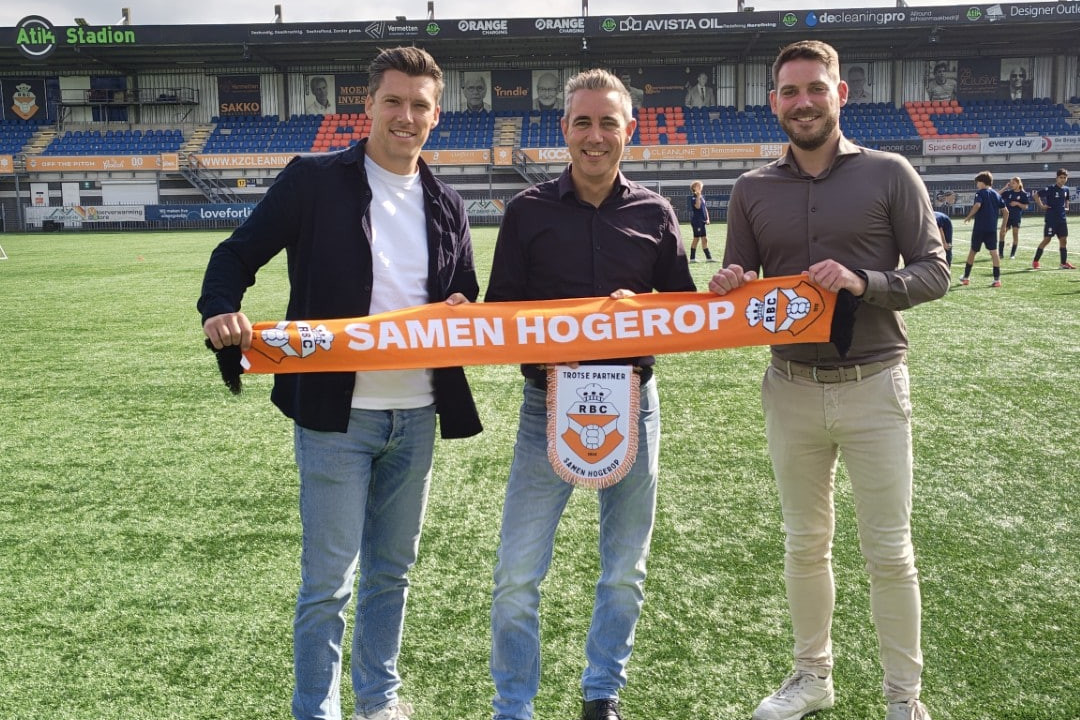
Tel-it is sponsor van RBC
Wat maakt een voetbalclub waardevol voor een regio? Voor ons zit dat niet alleen in wat er op…
Hoe kun je 90% van de problemen met cybersecurity voorkomen?
Het hebben van een sterk wachtwoord is belangrijk, maar tegenwoordig vaak niet meer voldoende.…